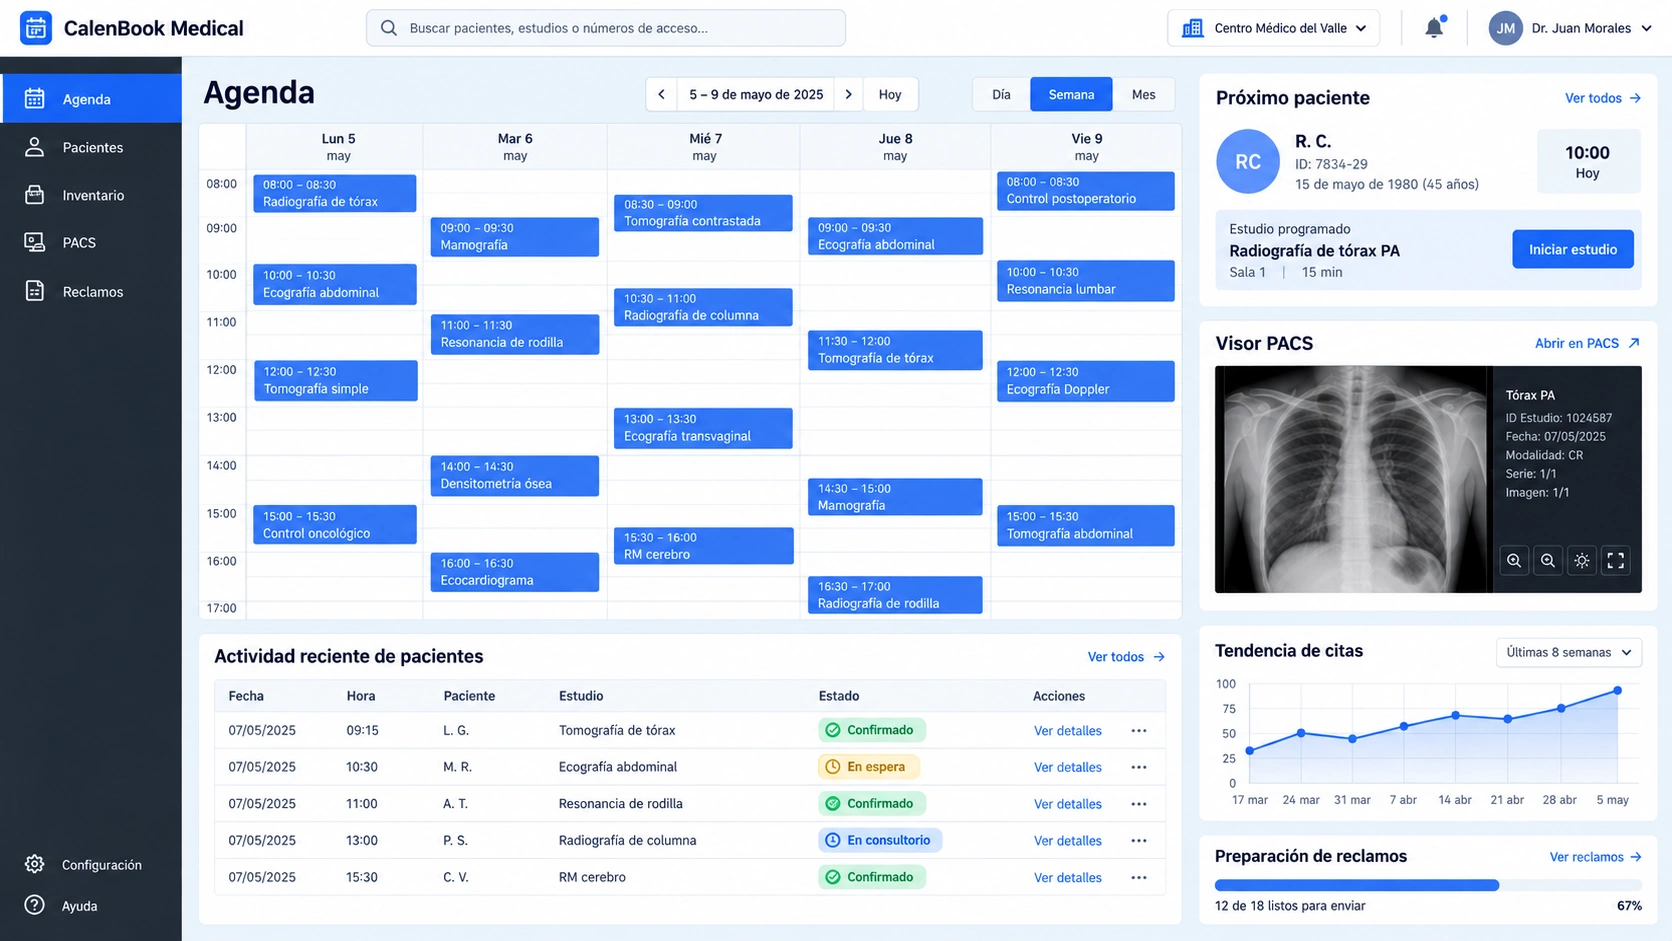
PII identifica a una persona, directa o indirectamente. PHI es información de salud identificable protegida por HIPAA dentro de su ámbito de aplicación.
Laura MéndezExpediente ilustrativo
PII
Identidad y contacto
Nombre · Correo
PHI
Salud vinculada a una persona
Historia clínica · PACS
La historia de Laura · Ejemplo ilustrativo
Laura pide una cita. Su nombre y contacto la identifican; el estudio asociado a su expediente añade información de salud.
Identificar la información es el primer paso para cuidarla.
HIPAA establece obligaciones de privacidad y seguridad en Estados Unidos para entidades cubiertas y asociados de negocio. Su aplicación depende de la organización, el servicio y el uso.
Laura MéndezExpediente ilustrativo
Recepción
Identidad y agendaPACS restringido
Clínica
Expediente y PACSAcceso según su función
La historia de Laura · Ejemplo ilustrativo
Recepción confirma la cita de Laura. El equipo clínico consulta el estudio según sus responsabilidades y permisos.
Acceso con propósito, políticas claras y salvaguardas.
Ley de Estados Unidos · Aplicabilidad por organización y servicio
SOC 2 permite examinar controles de una organización de servicios mediante una evaluación independiente, con alcance definido. Estamos preparando documentación y evidencias para ese proceso.
De la intención a la evidencia
PolíticasDefinir responsabilidades
01
ControlesDocumentar cómo operamos
02
EvidenciaPreparar la evaluación
03
La historia de Laura · Ejemplo ilustrativo
La clínica necesita evaluar cómo se revisan los accesos: política, control y evidencia deben poder relacionarse.
Controles documentados. Preparación para una evaluación independiente.
ISO/IEC 27001 define requisitos para un sistema de gestión de seguridad de la información: evaluar riesgos, asignar responsables y revisar controles. Nuestra preparación busca sostener esa mejora continua.
Gestión de riesgos
01Evaluar
02Proteger
03Revisar
04Mejorar
La historia de Laura · Ejemplo ilustrativo
La clínica crece y abre otra sede. Cambian los accesos y los riesgos; la evaluación debe actualizarse.
Un sistema de gestión, con riesgos y responsables definidos.
En preparación · Sin certificación ISO/IEC 27001 propia
COBIT ofrece un marco para el gobierno y la gestión de tecnología: conectar objetivos del negocio, responsabilidades y decisiones. Lo tomamos como referencia para orientar esa dirección.
Objetivo del negocio01
Decisiones02
Responsables03
Revisión04
La historia de Laura · Ejemplo ilustrativo
La continuidad de la atención es la prioridad. Dirección fija el objetivo; cada responsable coordina ejecución y seguimiento.
Objetivos claros. Responsables definidos. Decisiones con dirección.
Marco de referencia · Gobierno y gestión de tecnología